
1. はじめに
近年、大手企業や自治体における情報漏えいやランサムウェア被害が相次いで報道されており、サイバー攻撃による事業停止や情報流出は、多くの組織にとって身近なリスクとなっています。
ランサムウェアとは、システムやデータを暗号化して利用できない状態にし、その復旧と引き換えに金銭を要求するマルウェアです。暗号化に加えて情報を窃取し、公開を脅迫する「二重脅迫型」の攻撃も増えており、被害が事業継続に与える影響は年々大きくなっています。
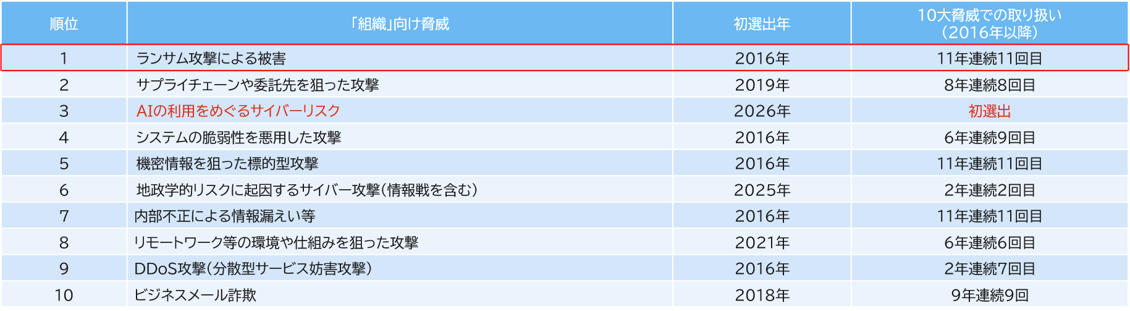
IPAの情報セキュリティ10大脅威でも、ランサムウェア被害は組織向け脅威の1位(11年連続)に位置付けられており、多くの企業が対策強化を進めています。
情報セキュリティ10大脅威 2026 [組織]
出典:独立行政法人情報処理推進機構(IPA)
ランサムウェア対策としては、ウイルス対策ソフトやメールセキュリティなど、攻撃や感染を未然に防ぐ仕組みが広く導入されています。これらの予防策は非常に重要ですが、攻撃手法は日々巧妙化しており、複数の対策を講じても侵入や感染のリスクを完全になくすことは困難です。
そのため現在は、攻撃を防ぐだけでなく、被害発生時に迅速に復旧できる体制を整えることも重要視されています。バックアップは、ランサムウェア被害からシステムやデータを復旧し、事業継続を支える重要な対策の一つです。
Azureでは、Azure Backupをはじめとするサービスを活用することで、バックアップデータの保護と復旧体制を強化できます。
本ブログでは、ランサムウェア被害からの復旧に備えるための「3-2-1-1-0ルール」の考え方と、Azure Backupを活用したバックアップ保護のポイントを紹介します。
2. 保護されたバックアップから復旧できる体制を整える
2-1. バックアップ取得だけでは復旧できない場合がある
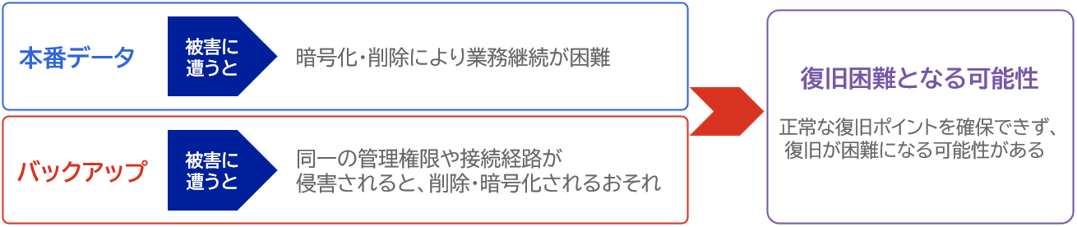
バックアップを取得していても、本番環境と同じ管理権限や接続経路から操作できる状態では、攻撃者にバックアップを削除・暗号化されるおそれがあります。また、保持期間が短ければ、感染前の正常な復旧ポイントが残っていない可能性もあります。さらに、復旧手順を検証していなければ、いざというときに復元できない、または復旧に想定以上の時間を要することがあります。
次の図は、バックアップが本番環境と同じ権限およびアクセス経路から操作可能な状態にある場合のイメージを示しています。
2-2. 注目される3-2-1-1-0ルール
バックアップ戦略を検討する際の代表的な考え方が「3-2-1-1-0ルール」です。
これは、Veeam社が提唱・普及しているバックアップのベストプラクティスで、従来の3-2-1ルールに「分離されたコピー」と「復旧テストによるエラーゼロ」を加えたものです。
バックアップの取得だけでなく、保護と確実な復旧まで考慮している点が特徴です。
参考:3-2-1-1-0 Golden Backup Rule | Veeam Community Resource Hub
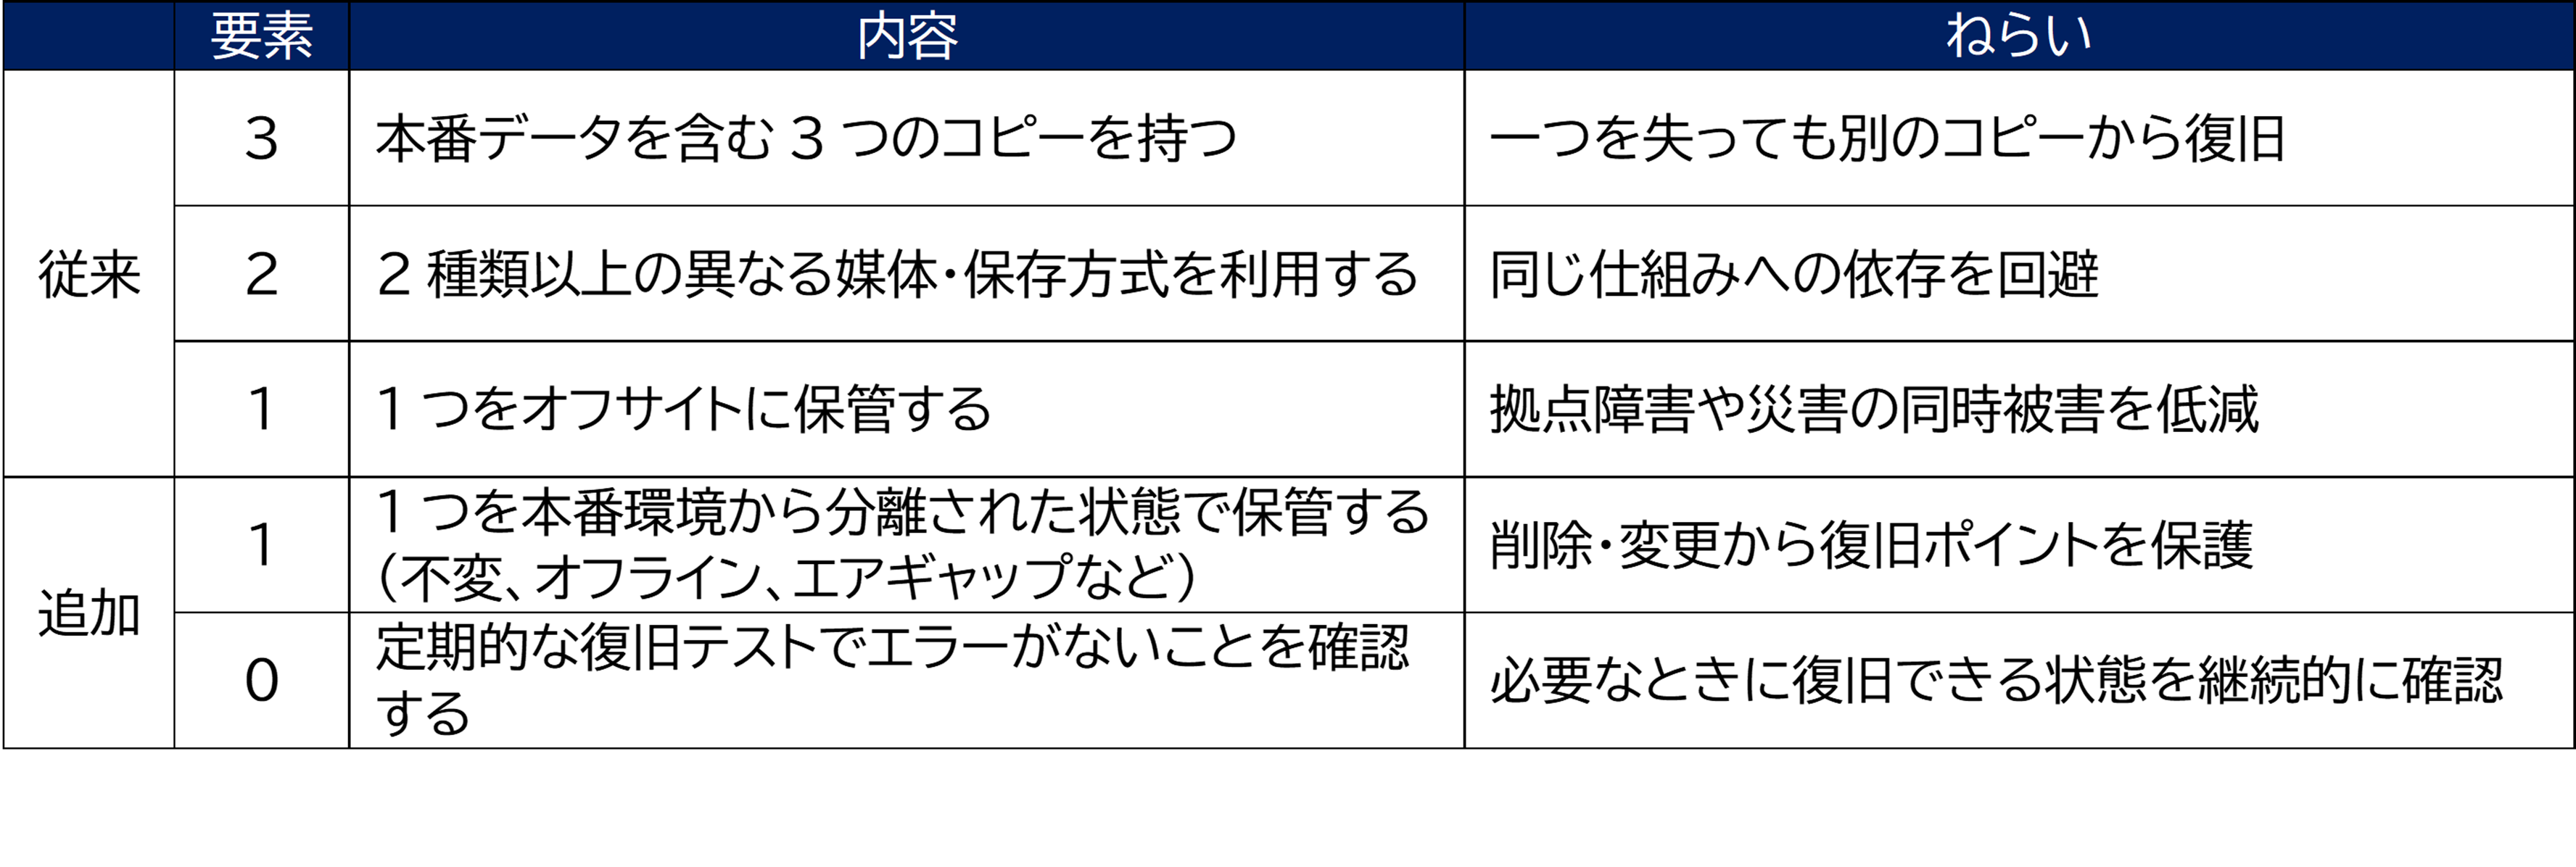
3-2-1-1-0ルールでは、「複数化」「分離」「不変化」「検証」の考え方を取り入れ、バックアップの保護と復旧の確実性を高めます。次の図に概要を示します。
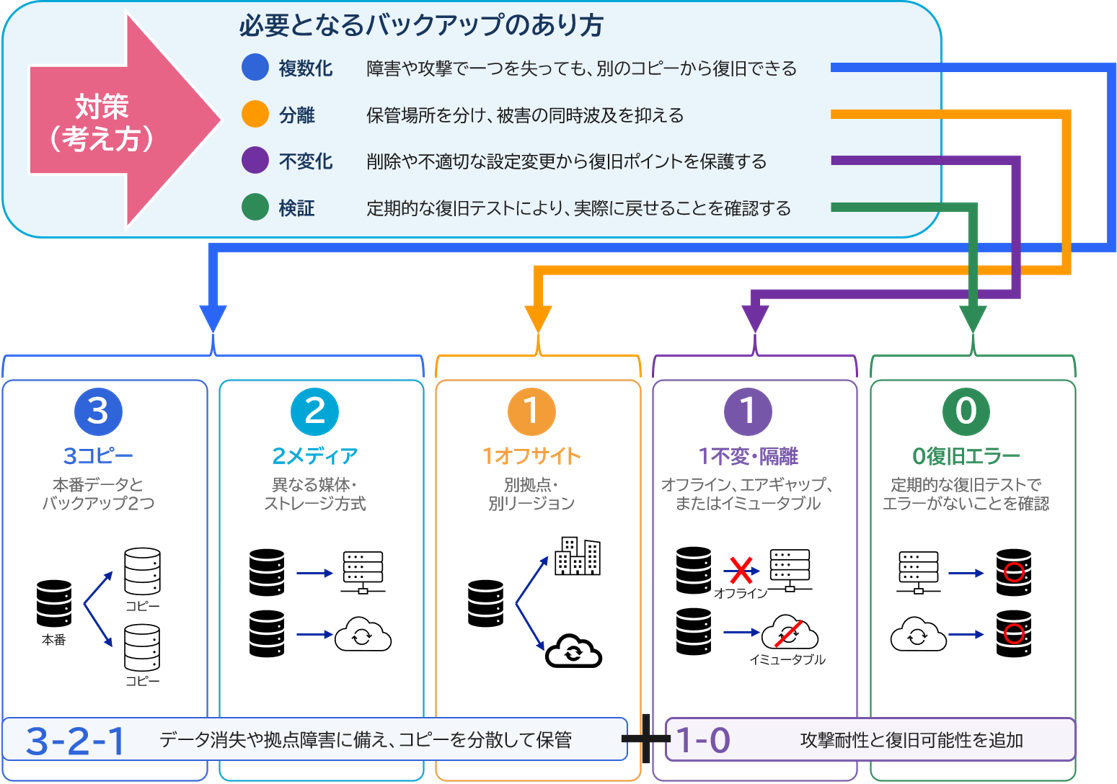
各数字の意味は、次のとおりです。
 2-3. Azureで考える3-2-1-1-0ルール
それでは、3-2-1-1-0ルールの考え方をAzure環境に取り入れる際には、どのようなポイントを考慮すればよいのでしょうか。
Azure Backupでは、Azure Virtual Machines(Azure仮想マシン)やAzure Files(Azureファイル共有)などのワークロードを保護できます。バックアップストレージにGeo冗長ストレージ(GRS)を選択すると、バックアップデータがセカンダリリージョンに複製され、対応するワークロードではクロスリージョン復元を利用して、セカンダリリージョンから復元できます。さらに、バックアップデータを削除や変更から保護する対策として、不変コンテナー(Immutable Vault)も利用できます。
次に、Azure Backup、不変コンテナー、Azure Filesスナップショット、マルチユーザー承認(MUA)などを組み合わせ、3-2-1-1-0ルールをAzure環境に取り入れた構成例を示します。
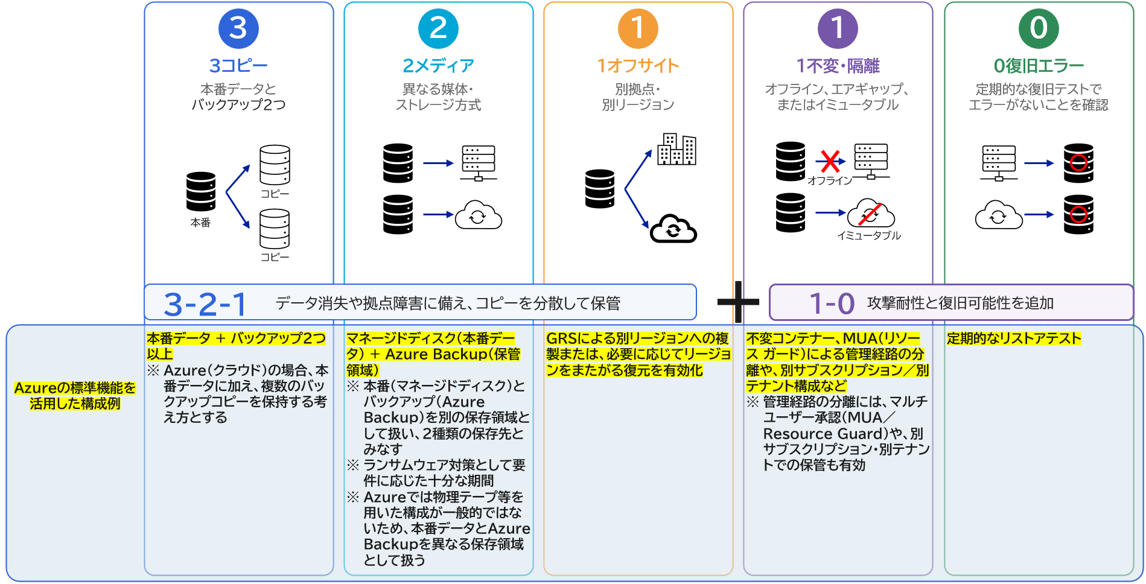
※本図は、3-2-1-1-0ルールの各要素をAzure環境に当てはめた構成例です。
※本図の構成のみで同ルールのすべての要件が自動的に満たされるものではありません。
※実際の構成は、システム要件や運用要件に応じて個別に設計する必要があります。
※機能の利用可否はワークロードによって異なります。特に、リージョンをまたがる復元の対応状況は、最新のMicrosoft Learnをご確認ください。
参考:Azure Backupを使用して Azure ポータルを使用して VM を復元する – Azure Backup | Microsoft Learn
このようにAzure Backupの各機能を組み合わせることで、3-2-1-1-0ルールの考え方を取り入れることができます。その際は、コピーの独立性、保存場所、管理権限、保持期間、バックアップデータの保護、復旧テストなどを考慮し、システム要件に応じて設計する必要があります。
また、感染前の正常な時点へ復旧できる可能性を高めるためには、復旧ポイントを十分な期間保持することも重要です。
2-4. Azure Backupで実施したい4つの確認事項
ランサムウェア被害からの復旧に備えてバックアップを見直す際には、次の観点を確認しましょう。
・重要システムのバックアップ取得状況
・バックアップの保持期間
・定期的な復旧テストの実施状況
・バックアップデータの保護設定
特に復旧テストは後回しになりがちですが、必要なときに復旧できることを定期的に確認しておくことが重要です。
これらの確認に加え、バックアップデータ自体が削除されたり、復旧に影響する設定を変更されたりするリスクにも備える必要があります。
次章では、こうしたリスクを低減し、復旧ポイントを保護するAzure Backupの「Immutable Vault(不変コンテナー)」を紹介します。
3. Azure BackupのImmutable Vault(不変コンテナー)
3-1. 不変コンテナーとは
Azure Backupの不変コンテナーは、復旧ポイントの損失につながる可能性がある操作をブロックすることで、バックアップデータを保護する機能です。
不変性を有効にすると、復旧ポイントの削除や、不変性の設定に抵触する保持期間の短縮などが制限されます。さらに、不変性をロックすることで設定を元に戻せなくなり、管理者権限を持つ利用者や攻撃者による設定解除と復旧ポイントの削除に対する保護を強化できます。
また、ランサムウェア対策だけでなく、管理者の誤操作や内部不正による削除リスクの低減にも役立ちます。
不変コンテナーについては、2026年10月時点で不変性機能自体に個別の追加料金は設定されていません。ただし、Azure Backupの通常の保護対象インスタンス料金やバックアップストレージ料金は発生します。また、不変性を有効にすると保持期間中の復旧ポイントを削除できないため、保持期間の延長やシステム廃止後のデータ保持によって、ストレージ料金が増加する場合があります。
3-2. 「有効」と「有効でロック済み」の違い
不変性の設定状態には、「有効」と「有効でロック済み」があります。両者の主な違いは、次のとおりです。
・有効(ロックなし)
復旧ポイントの削除や、設定した不変性の期間に抵触する保持期間の短縮などが制限されますが、不変性設定自体は無効に戻せます。
・有効でロック済み
不変性設定を無効にできません。不変ロックは元に戻せないため、事前に設定内容と運用手順を十分に検証する必要があります。
参照: 不変性を元に戻せないようにする – Azure Backup | Microsoft Learn
3-3. 導入前に確認したいポイント
不変性を導入する前に確認したいポイントは、次のとおりです。
・保持期間と不変性適用期間の事前設計
バックアップポリシーの保持期間と不変性を適用する期間は、復旧要件やコンプライアンス要件、システムの利用期間を踏まえて事前に決定します。
・運用確認後の不変ロック実施
不変ロックは元に戻せません。バックアップを停止してデータを保持する場合の手順、保持期間の変更、システム廃止時の手順を検証し、関係者の承認を得てからロックします。
・定期的な復旧テストの実施
バックアップ成功の確認だけでは不十分です。隔離した検証環境への復元、アプリケーション起動、データ整合性、所要時間を定期的に確認します。
・多層防御との組み合わせ
MFAや最小権限に加え、マルチユーザー承認(MUA)、論理的な削除、Microsoft Defenderによる検知・保護、監視・通知などを組み合わせます。
3-4. 運用開始後の変更・廃止時に注意したいポイント
運用開始後は、システムの更改や廃止、要件変更のタイミングで、保持期間やストレージ使用量を確認することが重要です。
不変性を適用した復旧ポイントは指定した期間中に削除できないため、システム廃止後も保持期間が満了するまではバックアップが残り、ストレージ料金が継続して発生する可能性があります。
運用開始後の変更可否を確認できるよう、不変コンテナーの設定状態による保護動作の違いを次の表にまとめます。
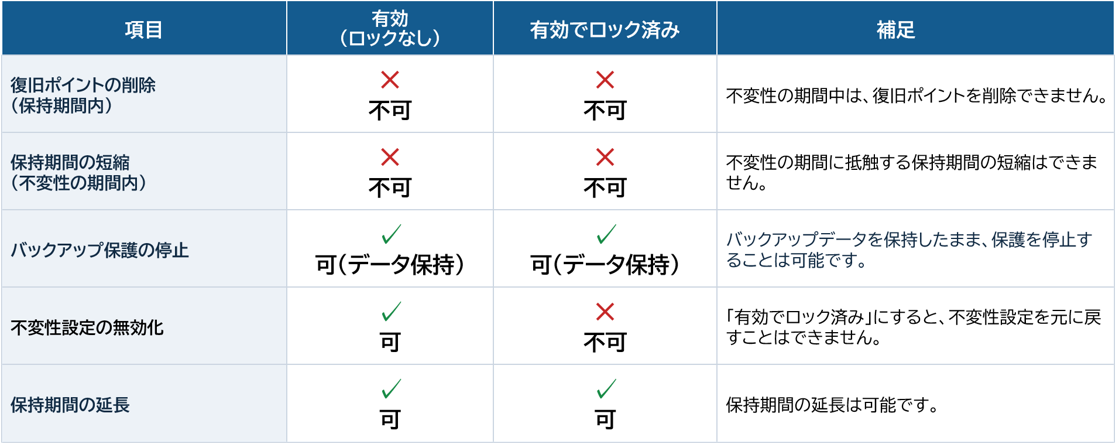
※「有効」の状態では不変性設定を無効に戻せますが、「有効でロック済み」にすると元に戻せません。ロック前に運用手順を十分に検証してください。
※保持期間の変更可否は、「有効(ロックなし)」「有効でロック済み」設定有無によって異なります。本表は、バックアップポリシーの保持期間に基づいて不変性を適用する場合の基本的な動作を示しています。
4. まとめ
ランサムウェア対策では、侵入防止や検知だけでなく、被害発生時に事業を継続するための復旧体制を整えることも重要です。
一方、単にバックアップを取得しているだけでは、攻撃者による削除、保持期間の不足、復旧手順の未検証などにより、必要なときに復旧できない可能性があります。
3-2-1-1-0ルールを参考に、コピーの複数化、保存先や管理境界の分離(不変・オフライン・エアギャップなど)、十分な保持期間の設定、定期的な復旧テストを組み合わせることが重要です。
Azureを利用している場合は、Azure Backupや不変コンテナー、マルチユーザー承認(MUA)、論理的な削除、監視・通知などの機能を組み合わせることで、バックアップデータの保護と復旧体制を強化できます。ただし、これらの機能だけでランサムウェア対策全体が完結するわけではありません。
まずは、予防・検知・対応・復旧の各観点から現在の対策を確認し、その中でバックアップが「必要なときに実際に復旧できる状態になっているか」を評価してみましょう。3-2-1-1-0ルールを参考に、Azure Backupや不変コンテナーを活用した復旧体制の強化を検討してみてはいかがでしょうか。
この記事を書いた人
- 双日テックイノベーション(旧:日商エレクトロニクス)特設サイト「Azure導入支援デスク」サイトマスターです。